最近WorkBuddy、千问办公、豆包工作关注度持续升温,因为与只会问答的 AI 工具不同,这类办公 Agent 能围绕一个任务目标,连续完成读取资料、访问系统、调用工具、交付成果的多步操作。
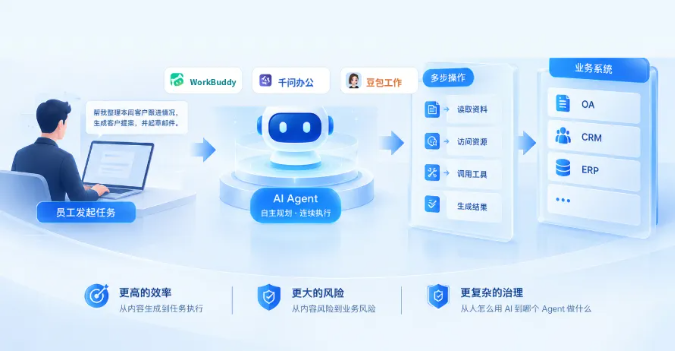
"根据会议纪要、历史方案和 CRM 历史拜访记录,做一份针对性的客户解决方案,并补充公开行业数据,最后再起草一封发给客户的邮件。"——销售只交代这一句。接下来,Agent 自己读资料、连系统、调工具、出成果。
过去,员工亲自发起并确认每一步操作;现在,员工只需提出目标,Agent 就能自主规划并连续执行。因此,企业治理的重点也从“人怎么使用 AI”,扩展到“哪个 Agent、代表谁、为谁执行、能访问什么、可以做到哪一步”。
一个被忽视的基础问题
当AI个人助理真正接入 CRM、ERP、OA 等业务系统,一组看似基础却至关重要的访问安全问题,往往最容易被忽视——
它以什么“身份”访问?
使用什么“凭证”?
可以执行哪些“操作”?
全过程能否“追溯”?
这四个问题,对应四项关键能力:身份、凭证、权限、审计。
它们不是锦上添花的“高级功能”,而是AI个人助理安全接入企业系统的四块基石。缺少任何一块,资产纳管、数据防泄露、组件检测和成本计量都难以真正发挥作用,企业也无法确保AI个人助理始终在授权边界内行动。
派拉围绕这四块基石,构建办公AI个人助理安全访问体系。这也是《办公 Agent 安全访问》系列的内容主线:
身份:先确认“你是谁”——为 Agent 建立独立、可信的数字身份;
凭证:再发一把“会过期的临时钥匙”——按需获取、短时有效、不长期留存;
权限:每一次请求都要“当场判断”——默认拒绝、最小授权;
审计:把每一步串成“可追溯的证据链”——过程可还原、责任可定位。
本文将先从整体上讲清这四块基石。接下来,我们还将围绕身份、凭证、权限和审计,分别推出四篇深度解读。
01
身份:先确认“你是谁”
AI个人助理不是员工,却能够代表员工进入企业系统、读取业务资料,甚至执行修改、发送等操作。如果AI个人助理直接使用员工账号,企业就很难分清“这是员工本人操作,还是 Agent 代为执行”。一旦出现问题,责任也难以定位。
派拉的做法是:为AI个人助理建立独立数字身份,并将AI个人助理与“使用它的员工”和“当前任务”关联起来,形成清晰的:人 — AI个人助理 — 任务 访问关系。
未经企业登记和授权的“影子 Agent(Shadow Agent)”,不能直接进入业务系统;
经过企业批准并绑定责任人的 Agent,才能成为“可信 Agent(Trusted Agent)”;
当可信 Agent 更换模型、增加 Skill 或出现越界行为时,企业能够及时发现,并重新评估其可信状态。
关键认知:Agent 的身份不等于员工账号。它更像一张注明责任人和任务范围的“数字工牌”,而不是一把能够长期打开所有系统的万能钥匙。
(身份篇将展开:为什么AI个人助理需要独立身份、如何识别影子 Agent,以及复用企业现有 IAM/SSO 为什么能够大幅降低应用适配成本。)
02
凭证:发一把"会过期的临时钥匙"
身份确认之后,也不能把员工的密码、密钥或长期令牌直接交给 Agent 保管。
Agent 运行链路长、涉及组件多,长期凭证一旦泄露,可能被持续利用;如果凭证保存在 Agent 本地,也容易脱离企业的统一管控。
派拉的做法是:基于 OAuth 2.0 Token Exchange(RFC 8693) 和安全令牌服务(STS),根据当前用户、Agent、任务和目标系统,按需换发短时有效、范围受限的访问令牌。
Agent 无需长期保存员工密码,也不长期持有下游系统的访问凭证。任务需要时临时获取,超过有效期后自动失效;还可通过 DPoP、mTLS 等机制,将令牌与指定客户端绑定,降低被盗用和重复使用的风险。
关键认知:安全的凭证不仅要“会过期”,还要限定由谁使用、访问哪个系统、用于什么任务。即使临时令牌泄露,其有效时间和可用范围也应受到严格限制。
(凭证篇将展开:长期凭证为什么危险、STS 与委托访问如何工作,以及如何通过令牌绑定降低盗用和重放风险。)
03
权限:每一次请求"当场判断"
有身份、有凭证,并不代表 Agent 可以直接继承员工的全部权限。否则,就等于把删除数据、修改客户资料、发送邮件等操作能力,一并交给了 Agent。
派拉的做法是:采用默认拒绝、最小授权的原则,根据当前身份、任务范围、目标资源、操作类型和风险等级,对每一次请求动态判断——
符合任务范围的常规操作,自动放行;
超出授权范围的请求,直接限制或阻断;
涉及修改、删除、审批、对外发送等高风险操作时,任务自动挂起,进入人在回路(Human-in-the-Loop),由责任人确认后再继续执行。
关键认知:权限不是一次配置、长期有效,而是对“这个 Agent,为了这项任务,这一次能不能做”的实时回答。
(权限篇将展开:为什么默认拒绝是 Agent 安全访问的底线、如何识别高风险操作,以及人在回路怎样兼顾安全与效率。)
04
审计:把每一步串成“可追溯的证据链”
任务完成后,销售可能拿到一份提案、一封邮件草稿,或者一条待确认的 CRM 修改建议。但企业需要掌握的,不只是最终结果,还包括:
这些结果是如何产生的?
派拉通过统一的 TraceID,将一次任务中的身份、凭证、权限判断、人工确认和业务操作关联起来,形成完整的审计记录。
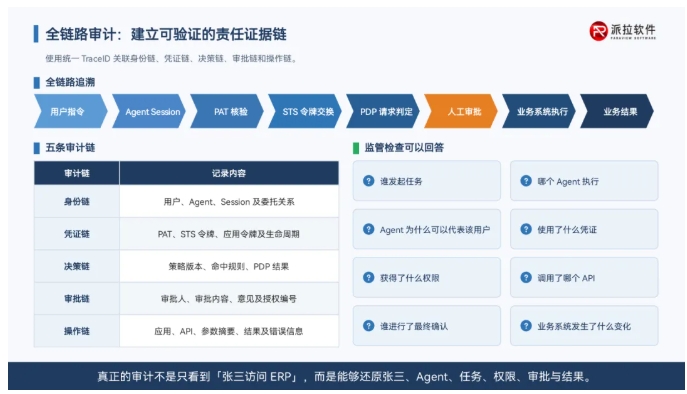
事后可以还原:谁发起了任务、使用了哪个 Agent、访问了哪些系统和数据、调用了什么工具、哪一步被允许或阻断、哪个操作经过人工确认,以及最终对业务系统产生了什么影响。
合规检查时,这是一条完整的证据链;发生异常时,可以快速定位问题出现在哪一步、影响了哪些系统和数据;需要定责时,也能够分清人、Agent 和系统各自做了什么。
关键认知:审计不能只记录“张三访问了 ERP”,而要完整说明“张三通过哪个 Agent、执行什么任务、使用什么权限、谁进行了确认、系统最终发生了什么变化”。
(审计篇将展开:全链路审计如何落地、TraceID 如何串联不同系统的记录,以及为什么可回溯是合规与定责的前提。)
为什么是派拉:深耕身份安全,把 Agent 访问底座做扎实
办公 Agent 治理不是依靠单一能力就能完成。资产纳管、数据防泄露、组件检测和成本计量各有其位;派拉专注于 Agent 进入业务系统前的访问安全,让身份、凭证、权限和审计形成完整闭环,并与其他治理能力协同。
身份安全积累:派拉长期深耕企业身份与访问管理,能够复用现有 IAM/SSO 体系,延续员工原有登录体验,减少不同 Agent 与业务应用的重复适配;
标准化接入:基于 OAuth 2.0 Token Exchange、委托访问和短生命周期令牌等标准机制,让 Agent 代表谁、凭什么访问更加清晰可控;
统一访问控制:无论 Agent 使用什么模型、安装哪些 Skill,纳入治理范围的业务访问都要经过统一的身份校验、凭证换发、权限判断和审计记录;
治理要求对齐:围绕数字身份、授权边界、用户最终决策权和行为可追溯等要求,为高风险操作提供人工确认,让 Agent 的执行过程可控、可查、可追责。
派拉不是限制办公 Agent 的能力,而是让每一项能力都运行在可信、可控、可验证的安全边界内。
系列预告:四块基石,逐一拆透
本文是派拉《办公 Agent 安全访问》系列的总纲。接下来,我们将围绕身份、凭证、权限、审计四个维度,连续推出四篇深度内容,结合派拉方案、行业要求与真实业务场景,把每一块基石讲清楚、拆透彻:
身份篇:为 Agent 建立独立、可信的数字身份
凭证篇:不交长期密码,只发会过期的临时钥匙
权限篇:默认拒绝,动态判断、最小授权
审计篇:全链路可回溯,过程可查、责任可定位
无论企业使用的是 WorkBuddy、千问办公、豆包工作,还是自建办公 Agent,只要 Agent 准备连接业务系统,就必须先过“访问安全”这一关。
如果您正在规划办公 Agent 落地,或已经遇到身份不清、凭证失管、权限过大、审计割裂等问题,欢迎与派拉进行一次技术交流。
现在欢迎在线咨询预约「智能体身份认证平台」在线演示,或申请 POC 试用。
让我们从一个真实业务场景开始,为办公 Agent 装上第一扇“受控的门”。
 7*24小时服务
 专属安全顾问
 Gartner推荐
 IDC创新者
 权威安全认证
© 2021 Paraview Software. All rights reserved. 沪ICP备13029541号-1  沪公网安备 31011502012922号








 AI安全治理
 Agent 风险管控
 零信任访问
 无密码认证
 抗量子攻击
 国产替代(信创)
 员工身份管理
 客户身份管理
 合作伙伴身份管理
 云原生负载身份治理
 企业应用 AI 接入


 热门文章