近日,网络安全专业媒体安在新媒体正式发布《2026中国网络安全产品用户调查报告》及《2026安在新榜·网络安全产品“大众点评”全景图》。

凭借长期深耕身份与访问控制领域的技术积累,以及在政企客户中的持续实践——派拉软件入选“2026安在新榜·网络安全产品‘大众点评’百强榜”,位列第30名。
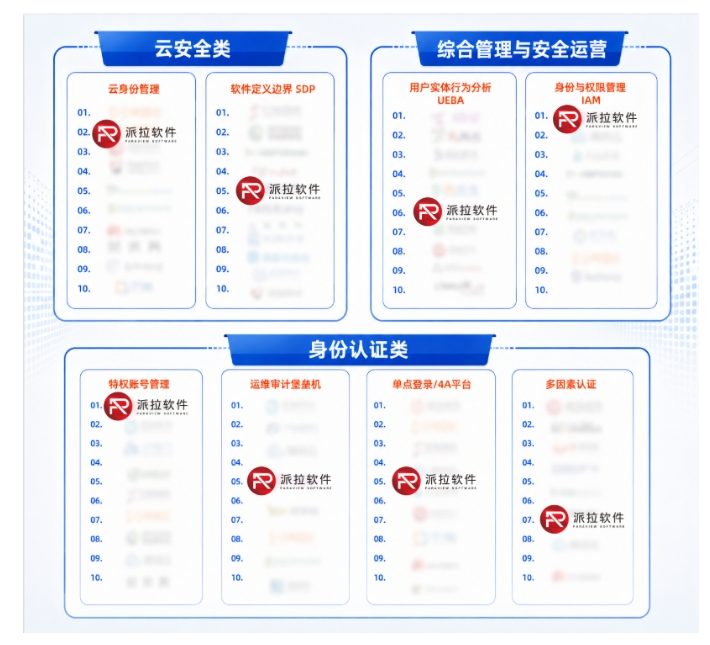
与此同时,在本次发布的网络安全产品全景图中,派拉软件还覆盖云安全与通用网络安全两大类、八个核心细分领域,并在身份与权限管理(IAM)与特权账号管理荣获第一:
云安全产品:
●云身份管理
通用网络安全产品:
● 身份与权限管理(IAM)
●多因素认证
● 用户实体行为分析(UEBA)
● 特权账号管理
● 运维审计堡垒机
● 单点登录/4A平台
01
从“产品榜单”到“用户认可”,看见网络安全市场真实变化
《2026中国网络安全产品用户调查报告》依托诸子云全国企业用户社群开展调研,共回收4126份有效样本,覆盖全国31个省、市、自治区和16大重点行业。与单纯从厂商供给侧观察市场的报告不同,此次调查更强调甲方用户视角,关注企业真实采购、部署体验、产品使用和安全需求。
这意味着,在当前网络安全市场更加关注投入产出、业务价值和实战效果的背景下,一款产品能否真正进入企业生产环境,能否持续解决实际问题,正在变得越来越重要。
派拉软件此次跻身百强榜第30名,并在多个身份安全细分领域入选,体现的并不只是产品覆盖面的扩展,更是长期技术积累与客户实践的一次集中呈现。
尤其值得关注的是,网络安全的众多领域,都与同一个核心能力紧密相关:身份。
因为无论是云环境、零信任、特权访问,还是AI Agent,最终都绕不开一个最基础的问题——
谁在访问,访问什么,以及凭什么访问。
02
当AI成为“数字员工”,传统身份体系正在迎来新问题
过去,企业的身份治理主要围绕“人”展开。员工登录系统,有账号;访问应用,有权限;操作业务,有日志。但AI Agent进入业务系统之后,这套逻辑开始变得复杂。一个员工,可以同时使用多个Agent;一个Agent,可以调用多个模型、多个工具;一个工具,又可能连接数据库、知识库和核心业务系统。
身份关系由此从过去的:人 → 应用 → 数据。变成了:人 → Agent → 模型/工具 → 应用 → 数据。
新的问题随之出现:
Agent到底是谁?
它代表谁执行?
它到底能访问哪些资源?
Agent做错了,能不能追溯到具体责任人?
......
03
从IAM到AIGS,派拉软件将身份治理延伸至AI Agent
长期深耕IAM领域的派拉软件,也正在把成熟的身份与访问控制能力进一步延伸到AI时代。2026年,安在新媒体发布《AI安全典型案例》,派拉软件自主研发的AIGS——AI智能体身份治理安全平台成功入选。
AIGS提出的核心理念是:
人机同源 · 零信任AI治理
简单来说,就是把AI Agent视作企业新的“数字员工”,不再把它当作一个普通的API调用,而是赋予它独立、可信、可治理的身份。
让企业真正知道:
谁在使用哪个Agent,Agent正在访问什么,以及最终执行了什么。
这也是AIGS与传统AI鉴权产品最大的区别之一——
它关注的不只是“AI能不能访问”,而是“AI应该以什么身份、在什么权限边界内访问”。
04
让AI可用,更让AI始终处于可控边界
围绕AI Agent在企业中的真实安全需求,AIGS将身份、授权、凭据和审计贯穿AI访问全过程。
在身份层,建立Agent身份及生命周期管理,让非人类身份真正纳入企业统一治理;
在权限层,通过动态、细粒度授权,控制Agent可以访问什么资源、执行什么操作;
在数据与工具层,将权限进一步延伸到RAG知识检索、MCP工具调用等关键环节,对数据访问和工具使用进行统一管控;
在凭据层,通过动态身份、短时令牌、凭据托管与运行时注入等机制,降低长期API Key和静态凭据带来的风险;
在审计层,将自然人与Agent进行关联,实现从“System调用”到责任人的完整追溯。
对于数据库删除、生产发布、批量操作等高风险行为,还可以引入人机协同(HITL),由人类完成最终确认。
最终形成一条完整的安全闭环:
身份可确认、权限可控制、行为可审计、高危操作可干预。
05
从真实客户场景出发,验证AI身份治理价值
目前,AIGS已经在金融、汽车制造、高科技、大消费等行业开展实践,覆盖员工AI助手、企业Agent、RAG知识库、MCP工具调用以及高风险操作审批等多类真实场景。
在安在发布的AI安全典型案例中,多位用户也从甲方视角对AIGS进行了评价。
有用户指出,AI应用规模化之后,企业面临的核心问题包括身份确权难、操作审计难、数据防泄露难;也有用户认为,AIGS将传统IAM能力进一步延伸至非人类身份,使企业能够对自然人与智能体进行一体化治理。
这些来自真实用户的一线反馈,也让“AI身份治理”从一个新概念,逐渐回到企业真实的业务问题中。
06
从身份安全到AI治理,派拉软件持续构建可信底座
从2008年持续深耕身份与访问控制,到今天覆盖IAM、IGA、PAM、MFA、零信任,再到面向AI Agent的AIGS,派拉软件始终围绕一个核心问题持续投入:
让数字世界中的每一个访问,都有可信身份。
此次入选安在新榜百强TOP30、覆盖八大细分领域,以及AIGS入选安在AI安全典型案例,是对派拉软件长期身份安全能力与AI创新实践的双重认可。
随着Agent越来越深入企业生产流程,企业需要治理的也将不再只是“谁在登录”,而是:
谁发起、谁执行、访问什么、能做什么,以及出了问题谁负责。
这正是AI时代身份安全需要回答的新问题。
未来,派拉软件将继续以身份与访问控制为核心,推动传统IAM向人机一体化身份治理持续演进,为企业构建面向AI时代的可信身份与安全治理底座。
让人有可信身份,让Agent也有可信身份。
让AI真正用起来,更让每一次AI访问都可识别、可授权、可控制、可追溯。
 7*24小时服务
 专属安全顾问
 Gartner推荐
 IDC创新者
 权威安全认证
© 2021 Paraview Software. All rights reserved. 沪ICP备13029541号-1  沪公网安备 31011502012922号








 AI安全治理
 Agent 风险管控
 零信任访问
 无密码认证
 抗量子攻击
 国产替代(信创)
 员工身份管理
 客户身份管理
 合作伙伴身份管理
 云原生负载身份治理
 企业应用 AI 接入


 热门文章